情報処理安全確保支援士 練習問題
情報処理安全確保支援士試験(SC)
進め方
間違えた分野をもう一度
模試や過去問のあと、弱い分野から解き直す
ほかの解き方
見本の 30 問→分野・論点から解く7 分野
問題を番号から開く
最初の 10 問(番号を押すと、その問題が開きます)
この資格の問題は に最終確認しました
訂正の履歴(1 件)
- 問題と解説の記述を確かめ直し、誤りや古い記述を直しました
レベル 0(定着 0%:2 回続けて正解した問の割合)
この資格について
情報処理安全確保支援士 の練習問題 375 問を、無料・登録不要でこのまま解けます。全問に解説つきで、登録の画面もありません。
情報セキュリティの高度な実務スキルを問う国家資格試験です。
試験の概要
- 実施方式
- CBT方式
- 出題形式
- 科目A-1・A-2: 多肢選択式(四肢択一)/科目B: 記述式
- 問題数
- 科目A-1 30問/科目A-2 25問/科目B 4問出題・2問解答(記述式)
- 試験時間
- 科目A-1 50分/科目A-2 40分/科目B 150分(A群とB群は別日実施)
- 合格ライン
- 科目A-1・A-2・Bすべて60点/100点満点以上(素点方式)。多段階選抜方式
- 受験料
- 7,500円(情報処理安全確保支援士試験は消費税非課税)
この表は、試験を実施する団体が公表している内容だけで、 推定した値は載せていません。
出題範囲
情報処理安全確保支援士試験の練習問題は、このサイトに375問あります。すべて単一選択です。問題文か正解の選択肢に含まれる語で数えてみました。
「攻撃」が64問、「認証」が61問です。「暗号」が41問、「ログ」が27問、「証明書」が23問。「DNS」が15問、「TCP」と「TLS」が11問ずつ、「ICMP」が6問でした。
攻撃の手口と認証の仕組みが、二本の柱です。そこに通信の約束ごとと、暗号の知識が加わる構成でしょう。一問ごとに扱う技術が違い、同じ話題が続きにくい問題集になっています。
出題範囲ごとの問数
| 分野 | 席数(設計配分) | 収録 | 解いた | 解く |
|---|---|---|---|---|
| 11セキュリティ | 243 | 246 | 0 / 246 | → |
| 10ネットワーク | 36 | 36 | 0 / 36 | → |
| 9データベース | 16 | 16 | 0 / 16 | → |
| 12システム開発技術 | 25 | 25 | 0 / 25 | → |
| 13ソフトウェア開発管理技術 | 20 | 20 | 0 / 20 | → |
| 15サービスマネジメント | 21 | 21 | 0 / 21 | → |
| 16システム監査 | 11 | 11 | 0 / 11 | → |
分野名はIPA 情報処理安全確保支援士試験 試験要綱 Ver.5.6 の出題範囲・シラバスのもの(出典)。席数は当サイトの設計配分です。科目A-2 375問の席数で、IPA は分野別の出題数を公表していません。「収録」は当サイトが公開している問題数の実測です。
勉強の順番
この問題集は、通信の約束ごとから入ると筋が通ります。「TCP」11問、「ICMP」6問、「DNS」15問を先に解いておくとよいでしょう。攻撃の問題で、何が悪用されているかが読み取れるようになりますね。
次に「攻撃」の64問に進みます。手口の名前だけでなく、どの通信のどこを突いているかを意識すると身につきます。そのあと「認証」の61問を続けます。
攻撃を知った後に守りの仕組みを学ぶと、なぜその対策が要るのかが分かりやすくなるでしょう。「暗号」41問、「TLS」11問、「証明書」23問は、通信を守る話として組にします。最後は「ログ」の27問。
攻撃の跡をどう見つけるかを確かめる段階です。手口と対策を一対にしてノートに並べると、知識が整理されて見直しも速くなりますね。一周したら、腑に落ちなかった問題だけを残して数日後に解き直すのが効果的です。
このサイトで解けるもの
多肢選択式の練習問題を、全問解説つきで無料公開しています。
資格道場の画面SC / 科目B
科目B(旧・午後)は、
自分の言葉で書く試験です。
資格道場には、その形式で書いて出す演習があります。模範解答と採点基準がついていて、書いた直後に自分で点を付けられます。
図:記述式演習の画面
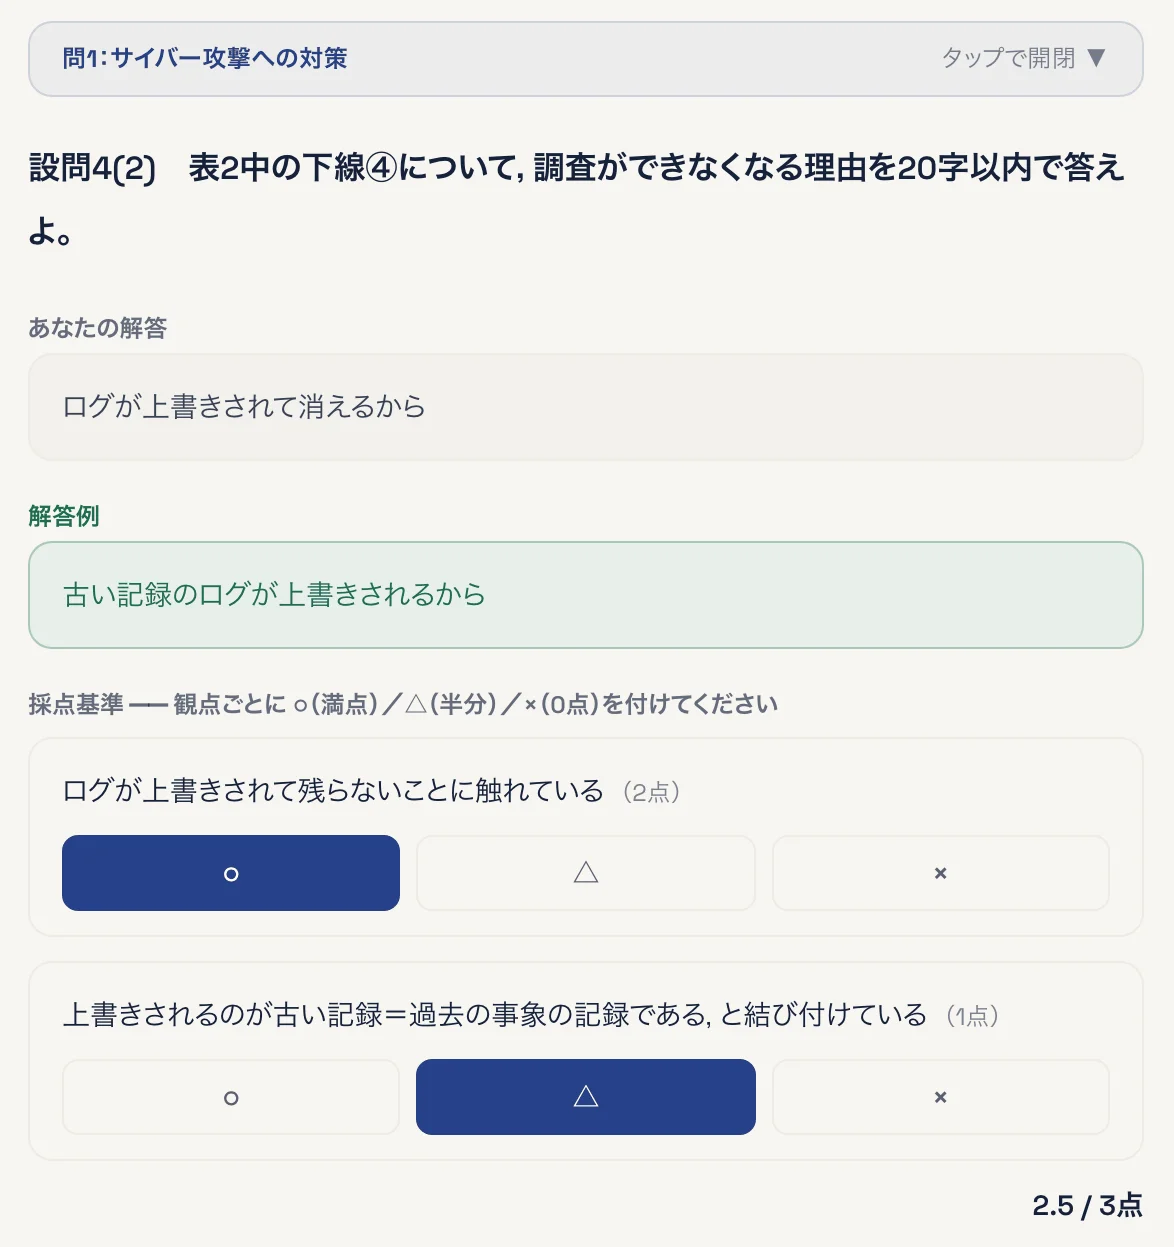
- あなたの解答:20字以内で、自分の言葉で書く
- 解答例:書いたあとに並べて見る
- 採点基準:観点ごとに ○ / △ / × を付けると、2.5 / 3点 のように点数が出る
画面は資格道場の実物です(2026-10 時点)。
このサイトに記述式の演習はありません
- 2026年度は前期・後期の年2回実施です。
- 応用情報技術者試験合格者・高度試験/支援士試験合格者、または科目A-1で基準点以上を得た者は、その後2年間科目A-1が免除されます。
どんな問題が出ますか
DRDoS(Distributed Reflection Denial of Service)攻撃の手口に関する記述のうち、最も適切なものはどれか。
クリプトジャッキング(Cryptojacking)の特徴に関する記述のうち、最も適切なものはどれか。
SMTP over TLS(STARTTLSによる通信路暗号化)の特性に関する記述のうち、適切なものはどれか。
全問に、この形式の解説がつきます。
問題の目次
収録 375 問のうち、30 問を番号で開ける見本にしてあります。 情報処理安全確保支援士 の見本の 30 問へ →
よくある質問
情報処理安全確保支援士 の練習問題は本当に無料ですか?
はい。このページから解ける 情報処理安全確保支援士 の練習問題 375 問は、すべて無料です。解説を読むのにもお金はかかりません。
登録は要りますか?
登録しなくても全部解けます。このページからそのまま解き始められます。記録を別の端末でも続けたい人は、ログイン(無料)できます。
問題は本物の過去問ですか?
いいえ。試験の出題範囲に沿って当サイトで作った練習問題です。過去の試験問題をそのまま載せたものではありません。
IT資格道場の問題集との違いは何ですか?
このサイトは 375 問を無料で公開しています。IT資格道場の「情報処理安全確保支援士」は有料(税込 3,980 円)の問題集で、375 問の模試形式の演習と、学習用・頻出度別・暗記用のテキスト3点(PDF)がつきます。
関連解説
この試験そのものの解説(勉強法・出題範囲・日程)は、姉妹サイトの資格道場にあります。
IPA 国家試験 の他の資格
情報セキュリティマネジメント情報セキュリティの管理480問→ITパスポートITの基礎知識1510問→基本情報技術者基本的なITスキル503問→応用情報技術者応用的なITスキル769問→ネットワークスペシャリストネットワークの高度スキル444問→データベーススペシャリストデータベースの高度スキル468問→数はここで、仕上げは道場で。ここで数をこなしたら、道場へ。