LinuC 3SS 練習問題
LinuC レベル3 セキュリティスペシャリスト(3SS試験)
進め方
間違えた分野をもう一度
模試や過去問のあと、弱い分野から解き直す
ほかの解き方
見本の 30 問→分野・論点から解く6 分野
問題を番号から開く
最初の 10 問(番号を押すと、その問題が開きます)
この資格の問題は に最終確認しました
訂正の履歴(1 件)
- 問題と解説の記述を確かめ直し、誤りや古い記述を直しました
レベル 0(定着 0%:2 回続けて正解した問の割合)
この資格について
LinuC 3SS の練習問題 755 問を、無料・登録不要でこのまま解けます。全問に解説つきで、登録の画面もありません。
アクセスおよび権限制御の強化、システム保護と監査、堅牢なコンテナ設計、セキュアプロトコルによる各種機能の実装、認証・認可、インシデントの検知・防止までを問う試験です。受験するには、認定を受けるための前提として有意なLinuCレベル2認定が必要です。
試験の概要
- 実施方式
- CBT(Pearson VUE、テストセンターまたはOnVUEオンライン監督試験)
- 出題形式
- マウスによる選択方式がほとんど、キーボード入力問題も多少出題される場合あり
- 問題数
- 約60問
- 試験時間
- 90分
- 受験料
- 27,500円(税込・1試験あたり)
- 当サイトの収録
- 単一選択 748 問 / 複数選択 7 問
「当サイトの収録」より上の行は、試験を実施する団体が公表している内容だけで、 推定した値は載せていません。
出題範囲
3SS試験は、LinuCレベル3のうちセキュリティを専門に扱う試験です。このサイトの収録は755問。単一選択が748問、複数選択が7問です。
640問が、用語と説明を結びつける形でした。問題文か正解の選択肢に含まれる語で数えています。「権限」が35問、「証明書」が31問。
「特権」と「ログ」が29問ずつ、「暗号」と「監査」が24問ずつです。「AppArmor」は8問、「SELinux」は3問です。誰に何を許すか、通信をどう守るか、何が起きたかをどう記録するか。
この三つが、問題の軸になっています。
出題範囲ごとの問数
分野名と重要度(主題合計)はLPI-Japan 公式 出題範囲(LinuC レベル3 3SS試験)の重要度のもの(出典)。「収録」は当サイトが公開している問題数の実測です。
勉強の順番
755問と量が多いので、640問の用語問題から入るのがよいでしょう。知らない言葉に印を付けていく進め方がおすすめです。印の付いた言葉がある程度減ったら、「権限」35問と「特権」29問を続けて解きます。
許すことと強く許すことの違いは、ほかの守りの話の前提になります。次は「AppArmor」8問と「SELinux」3問。権限の考え方を、強制的に制御する仕組みへ広げる段階です。
そのあと「暗号」24問と「証明書」31問で、通信を守る話に移ります。最後は「ログ」29問と「監査」24問。何が起きたかを記録し、後から確かめる仕組みを押さえると流れがつながります。
設定ファイルの書き方を問う問題は、解説の例を自分の言葉で言い直すと定着しやすいです。一周した後は、印の残った言葉だけを集中して見直すと効率が上がるでしょう。
資格道場の画面LinuC 3SS / 模試
資格道場には、本番形式で
通して解く模試があります。
全問が「回」に分けてあって、制限時間つきで通して解けます。途中に正誤は出ず、提出後にまとめて採点されます。第1回は無料の会員登録で解けます。登録なしの50 問も、そのまま解けます。
図: 模試の解答画面(本番形式)
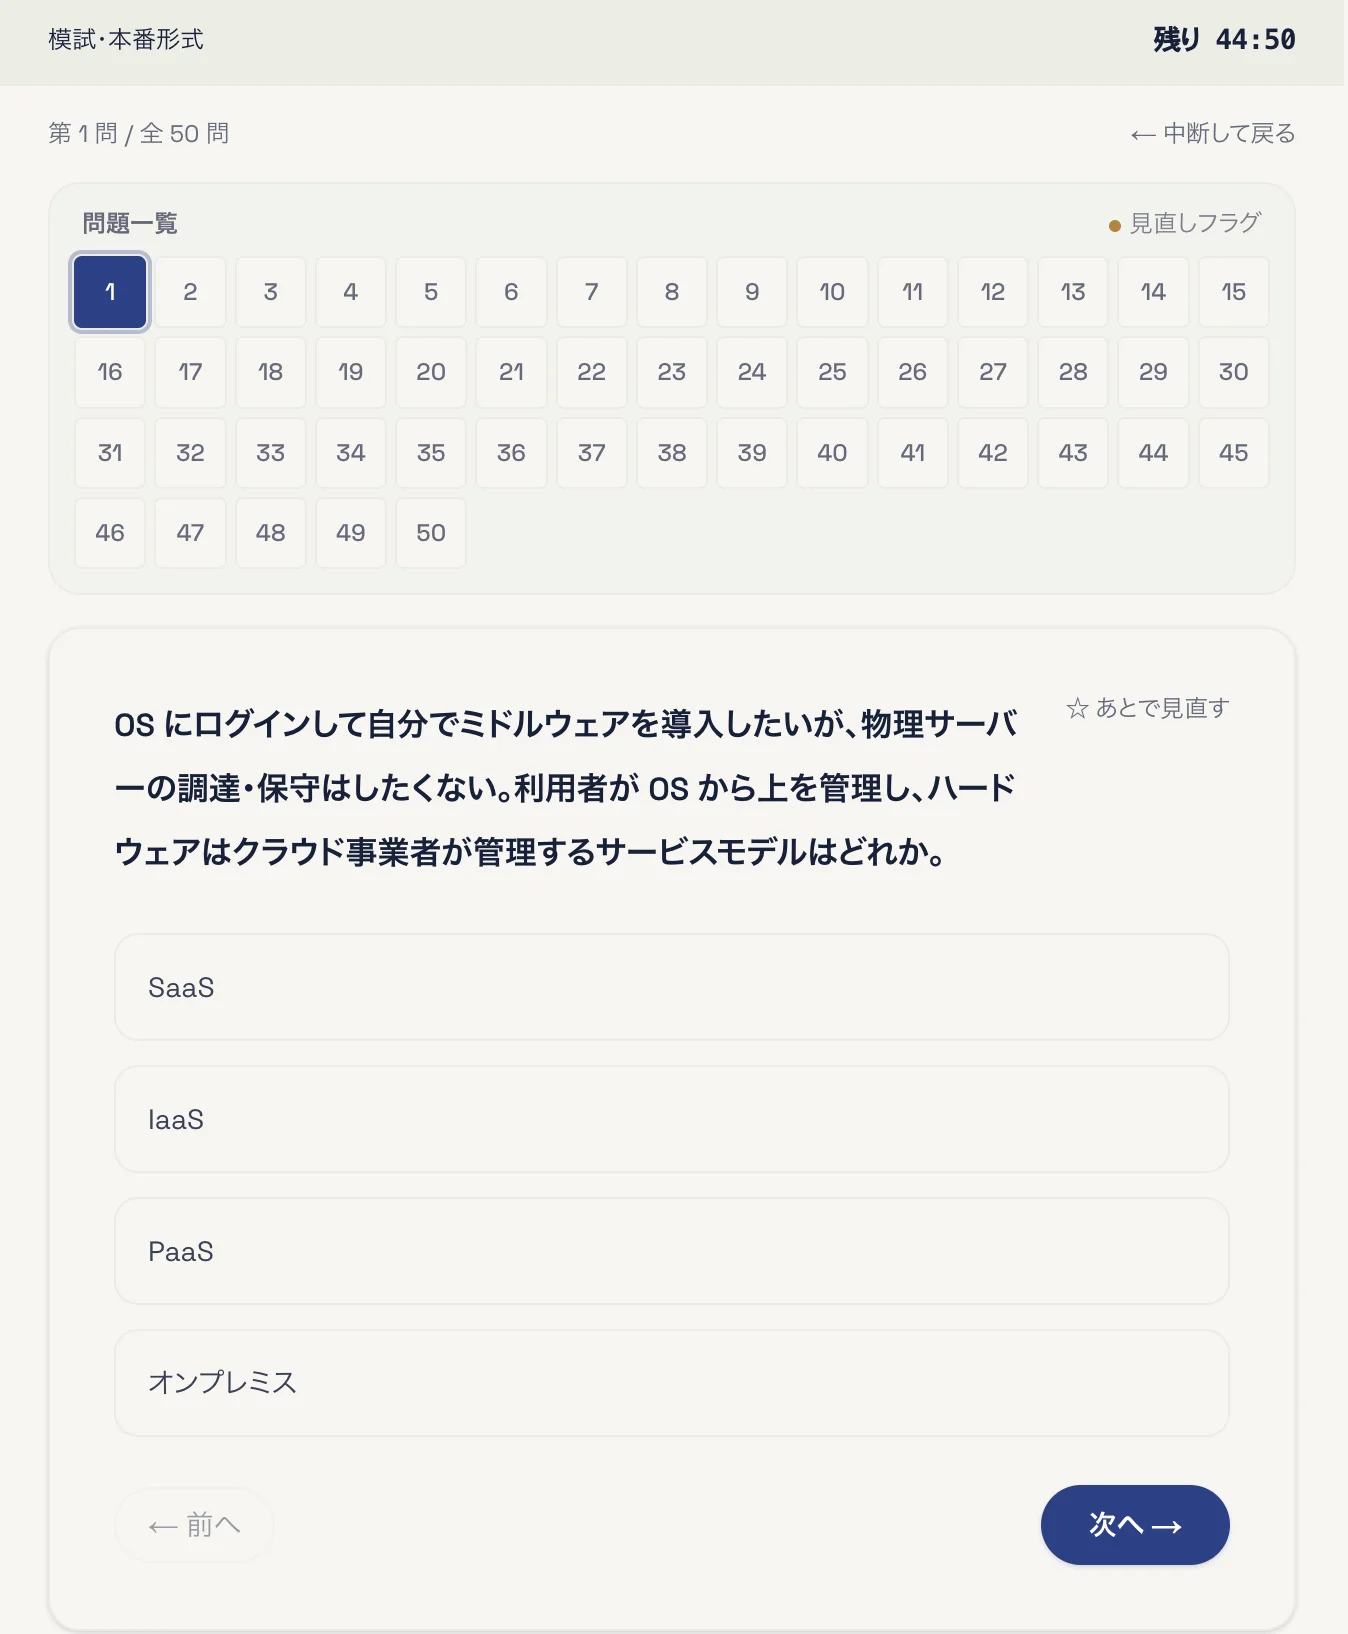
- 残り時間:画面の上に残り時間が出る
- 問題一覧:「第1問 / 全50問」を押すと一覧が開き、番号で行き来できる
- 設問と選択肢:1問ずつ選んで「次へ」で進む。「あとで見直す」も付けられる
画面は資格道場の実物です(2026-10 時点。例は AZ-900 の模試です)。
このサイトに模試(制限時間つきの通し演習)はありません
- 現行バージョンはLinuC-3SS Version 1.0です。
- 90分のうち実質85分です(アンケート5分を除く)。
- 前提条件として有意なLinuCレベル2認定が必要です(受験自体は誰でも可能)。
- 認定に有効期限はありませんが、認定日から5年以内に再認定が必要な「有意性の期限」があります。
- 合格ラインは公式非公開です。
- 選択式に加えて、本試験にある記述入力の形式に近い「コマンド入力の練習」221問も無料で公開しています(1行を打って答える形式・スマホでも打てます)。
どんな問題が出ますか
/srv/data にはデフォルト ACL として user:alice:rwx が設定されている。ユーザー alice がこのディレクトリ内で touch により新しいファイルを作成し、getfacl でそのファイルを確認したところ、alice のエントリは rwx のまま残っているのに、実効権限が rw- になっていた。この結果が生じる理由として適切なものはどれか。
dnssec-signzone の説明として最も適切なものはどれか。
auditd の監査ルールを再起動後も維持する構成と、ログが上限に達したときの挙動を決めたい。正しい記述はどれか。(2つ選択)
複数選択(2つ選ぶ問題です)
全問に、この形式の解説がつきます。
問題の目次
収録 755 問のうち、30 問を番号で開ける見本にしてあります。 LinuC 3SS の見本の 30 問へ →
よくある質問
LinuC 3SS の練習問題は本当に無料ですか?
はい。このページから解ける LinuC 3SS の練習問題 755 問は、すべて無料です。解説を読むのにもお金はかかりません。
登録は要りますか?
登録しなくても全部解けます。このページからそのまま解き始められます。記録を別の端末でも続けたい人は、ログイン(無料)できます。
問題は本物の過去問ですか?
いいえ。試験の出題範囲に沿って当サイトで作った練習問題です。過去の試験問題をそのまま載せたものではありません。
IT資格道場の問題集との違いは何ですか?
このサイトは 755 問を無料で公開しています。IT資格道場の「LinuC レベル3 3SS試験」は有料(税込 3,980 円)の問題集で、1,139 問の模試形式の演習と、学習用・頻出度別・暗記用のテキスト3点(PDF)がつきます。
Linux の他の資格
LPIC-1 101Linux の基礎(101)728問→LPIC-1 102システム管理とネットワークの基礎(102)545問→LPIC-2 201Linux システム構築(201)394問→LPIC-2 202Linux サーバー運用(202)331問→LPIC-1Linux の基礎(101/102)試験情報→LPIC-2Linux の応用(201/202)試験情報→Linux EssentialsLinux の入門試験情報→LinuC 101Linuxの基礎(101)744問→LinuC 102Linuxの基礎(102)432問→LinuC 201Linuxの応用(201)432問→LinuC 202Linuxの応用(202)378問→LinuC 3PS仮想化・コンテナ基盤(3PS)449問→LinuC 4SA01Linux のシステム設計(4SA01)106問→LinuC 4SA02Linux のシステム設計(4SA02)105問→数はここで、仕上げは道場で。ここで数をこなしたら、道場へ。